Tutoriel · Nom de domaine
Protéger un domaine .fr avec DNSSEC, entre Cloudflare et Hostinger
 Par Bruno Vigné, fondateur de VIGNEDEV · Publié le
DNSSEC signe les réponses de l’annuaire de votre domaine, pour qu’on ne puisse pas envoyer vos visiteurs vers un faux site. Activez-le d’abord chez Cloudflare, puis déposez sa clé chez votre fournisseur de domaine. Chez Hostinger, pour un .fr, le formulaire demande la clé publique, pas l’empreinte. Vérifiez ensuite le résultat.
Cette page fait partie du guide Création de site internet pour artisan.
Ce tutoriel raconte un cas précis : un domaine en .fr, acheté chez Hostinger, dont l’annuaire est chez Cloudflare. Nous l’avons fait le 4 novembre 2026, et le formulaire nous a fait hésiter. Avec un autre fournisseur, la démarche est la même, mais les champs peuvent différer.
À quoi ça sert
Quand un visiteur tape votre adresse, son ordinateur interroge un annuaire pour savoir où se trouve votre site. Sans protection, une réponse falsifiée en chemin peut l’envoyer ailleurs, sans qu’il s’en aperçoive. DNSSEC ajoute une signature numérique à ces réponses : selon l’ICANN, il authentifie leur origine et garantit qu’elles n’ont pas été modifiées.
Cela ne protège ni votre site ni votre messagerie contre tout : c’est une brique parmi d’autres.
Avant de commencer
- Votre annuaire doit être chez Cloudflare, en état « Active » : voir notre tutoriel sur le branchement du domaine.
- DNSSEC doit être coupé chez votre fournisseur de domaine : Cloudflare le demande avant l’activation.
- Chez Hostinger, l’option n’existe que si le domaine est acheté chez eux, pointe ailleurs, et si son extension accepte DNSSEC.
Étape 1 : activer chez Cloudflare
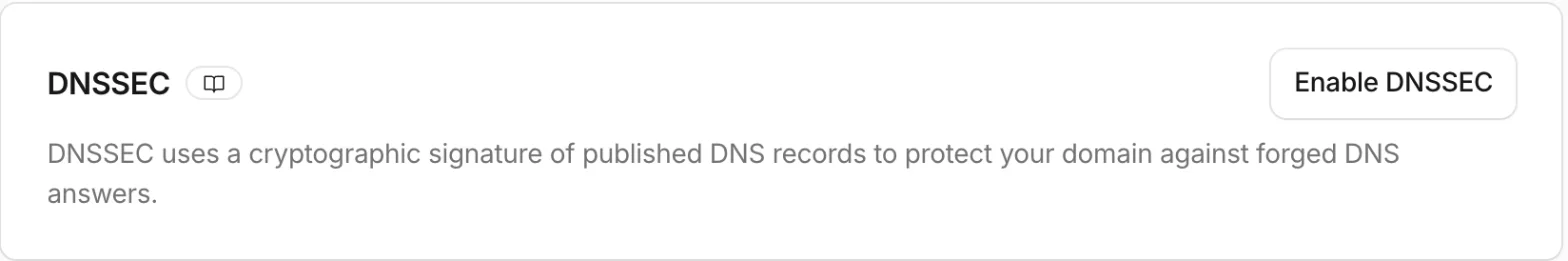
Ouvrez votre domaine, puis « DNS » et « Settings ». Sur la carte « DNSSEC », cliquez sur « Enable DNSSEC ». Une fenêtre affiche les valeurs de l’enregistrement à déposer chez votre fournisseur ; vous les retrouverez ensuite avec le bouton « DS record » de la même carte. Tant que rien n’est déposé chez le fournisseur, rien n’est protégé.
Le piège : le formulaire de Hostinger pour un .fr
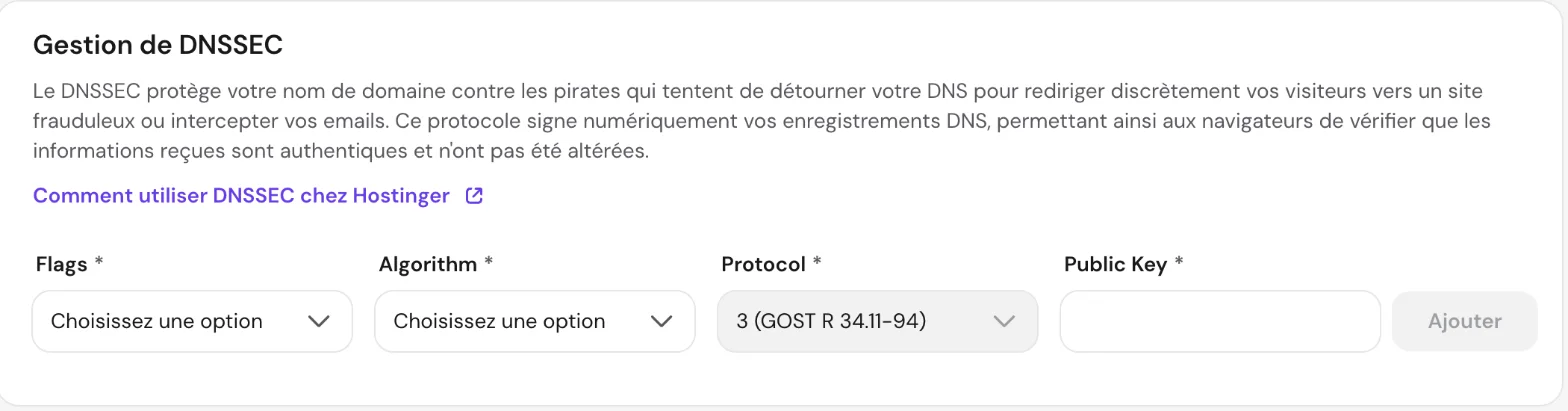
La documentation de Hostinger parle de key tag, d’algorithme, de type d’empreinte et d’empreinte : ce que donne Cloudflare. Mais pour notre .fr, le formulaire affiché demandait autre chose : « Flags », « Algorithm », « Protocol » et « Public Key ». Il attend la clé publique, pas l’empreinte.
Autre source de doute : le champ « Protocol » est bloqué sur « 3 (GOST R 34.11-94) ». GOST est le nom d’un autre procédé cryptographique, et l’on croit à une erreur. Le libellé est trompeur, mais la valeur 3 est la bonne.
Étape 2 : déposer la clé
- Lisez la clé publique depuis le terminal d’un Mac : dig @serveur-cloudflare votre-domaine.fr DNSKEY, en remplaçant serveur-cloudflare par l’un de vos deux serveurs de noms.
- Chez Hostinger, ouvrez « Noms de domaine », votre domaine, « DNS / Serveurs de noms », puis l’onglet « DNSSEC ».
- Renseignez « Flags » à 257, « Algorithm » à 13, laissez « Protocol » à 3, et collez la clé dans « Public Key ».
- Cliquez sur « Ajouter ».
Étape 3 : vérifier
Dans le terminal : dig +dnssec votre-domaine.fr A @1.1.1.1. Dans la réponse, cherchez le mot ad sur la ligne « flags » : il signifie que la signature a été vérifiée. Chez nous, il est apparu 5 minutes après l’ajout.
Vérifiez aussi votre site et votre messagerie : DNSSEC mal réglé rend un domaine injoignable pour les annuaires qui contrôlent la signature.
Le jour où vous changerez d’annuaire
C’est le vrai risque de DNSSEC, et il se prépare. Avant de quitter Cloudflare, retirez la clé chez votre fournisseur de domaine et attendez le délai indiqué. Cloudflare prévient que changer de serveurs de noms trop tôt fait échouer les annuaires qui contrôlent la signature : votre domaine ne répond plus pour une partie du monde.
Questions fréquentes
Des réponses courtes et franches. S’il manque la vôtre, écrivez-nous.
DNSSEC est-il obligatoire ?
Non. Un site fonctionne sans lui. C’est une protection de plus, à activer quand vous pouvez aussi en assurer le suivi, notamment le jour d’un changement d’annuaire.
DNSSEC ralentit-il mon site ?
Nous n’avons rien mesuré de tel : il agit sur la réponse de l’annuaire, avant même le chargement de la page. Si vous voulez mesurer, voyez notre tutoriel sur la vitesse.
Et si j’ai un .com ou un autre fournisseur ?
Le principe est le même, mais le formulaire peut demander l’empreinte plutôt que la clé publique. Déposez ce que le formulaire demande : l’empreinte se lit dans la fenêtre de Cloudflare, la clé publique avec la commande donnée plus haut.
Puis-je annuler ?
Oui : retirez d’abord l’enregistrement chez le fournisseur de domaine, attendez, puis coupez DNSSEC chez Cloudflare. L’ordre compte.
Parlons de votre activité
Décrivez-nous votre métier en quelques lignes. Premier échange gratuit et sans engagement, par téléphone ou en visio. Nous vous dirons franchement si un site vous servira.
À lire ensuite
- Création de site internet pour artisan
Un site clair pour votre métier, à partir de 2 590 € HT. Ce que le prix comprend, ce qu’il ne comprend pas, et les cas où nous ne sommes pas le bon choix.
- Brancher son nom de domaine sur Cloudflare sans couper sa messagerie
Ajouter son domaine à Cloudflare, changer ses serveurs de noms et garder sa messagerie : le pas à pas écran par écran, avec le piège du courrier.
- Sécuriser son site internet : ce qu’il faut exiger
Un site livré vieillit : ses briques reçoivent des correctifs. Ce qu’il faut exiger de votre prestataire, les signaux d’alarme, ce que vous pouvez faire seul.
- Récupérer son nom de domaine
Savoir à qui appartient votre nom de domaine, puis le récupérer auprès d’un prestataire, même disparu, ou face à un tiers : les démarches prévues par l’Afnic.